Perusahaan pengurusan ISO 27001
Perusahaan Pengurusan ISO 27001: Proses dan Tahapan Audit Sertifikasi ISMS
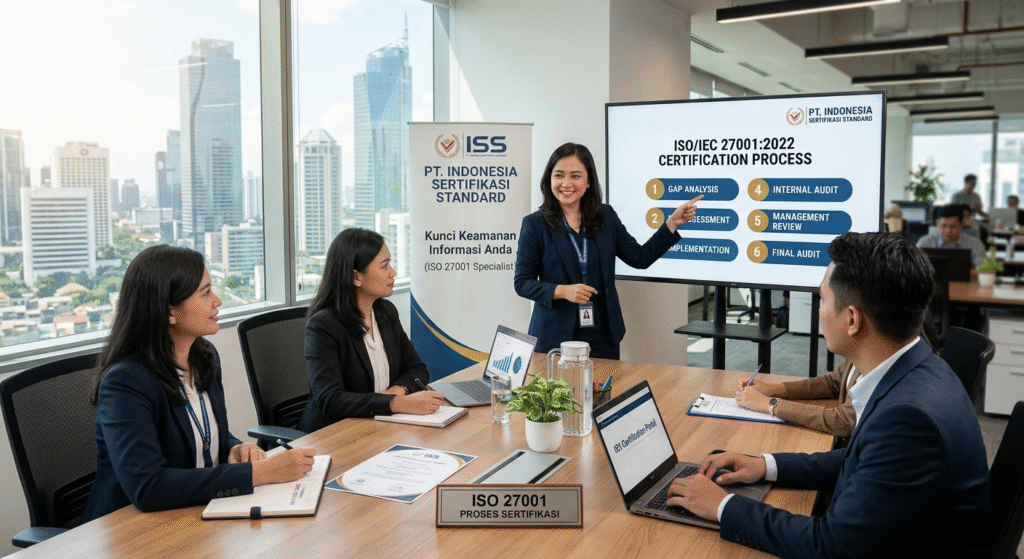
Keamanan informasi menjadi kebutuhan mendesak bagi organisasi yang mengelola data pelanggan, transaksi digital, maupun infrastruktur TI. Menggunakan jasa perusahaan pengurusan ISO 27001 yang berpengalaman membantu perusahaan menavigasi proses sertifikasi Sistem Manajemen Keamanan Informasi (ISMS) secara efisien dan sesuai standar internasional ISO/IEC 27001:2022.
Artikel ini menjelaskan secara rinci tahapan proses dan audit sertifikasi ISO 27001, sehingga perusahaan Anda dapat mempersiapkan diri dengan matang sebelum menunjuk lembaga sertifikasi.
Apa Itu ISO 27001 dan Mengapa Prosesnya Perlu Pendampingan?
ISO 27001 adalah standar internasional untuk Sistem Manajemen Keamanan Informasi (ISMS) yang menetapkan kerangka kerja perlindungan data — mencakup kerahasiaan (confidentiality), integritas (integrity), dan ketersediaan (availability) informasi. Proses menuju sertifikasi melibatkan banyak dokumen teknis, kebijakan keamanan, dan penilaian risiko, sehingga pendampingan dari perusahaan pengurusan ISO 27001 sangat membantu mempercepat kesiapan organisasi sebelum audit resmi.
Untuk pemahaman dasar mengenai definisi dan manfaat ISO 27001 secara lebih lengkap, Anda dapat membaca ulasan pengantar di SertifikasiISOIndonesia.com.
Tahapan Proses Pengurusan Sertifikasi ISO 27001
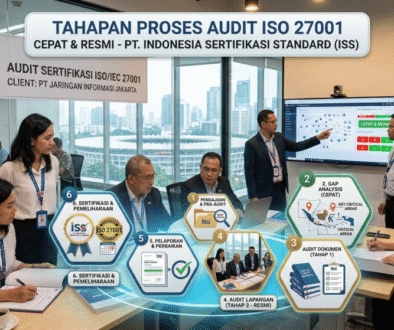
1. Konsultasi Awal dan Gap Analysis
Tahap ini mengidentifikasi kesenjangan antara sistem keamanan informasi perusahaan saat ini dengan klausul ISO 27001. Hasil gap analysis menjadi dasar penyusunan rencana kerja implementasi.
2. Penyusunan Dokumen ISMS
Perusahaan menyusun dokumen wajib seperti kebijakan keamanan informasi, Statement of Applicability (SoA), penilaian risiko (risk assessment), dan rencana penanganan risiko (risk treatment plan).
3. Implementasi Kontrol Keamanan
Organisasi menerapkan kontrol sesuai Annex A ISO/IEC 27001:2022, mencakup kontrol organisasi, manusia (people), fisik, dan teknologi.
4. Internal Audit dan Management Review
Sebelum audit eksternal, dilakukan audit internal untuk memastikan seluruh proses berjalan sesuai dokumentasi, diikuti tinjauan manajemen (management review) atas temuan.
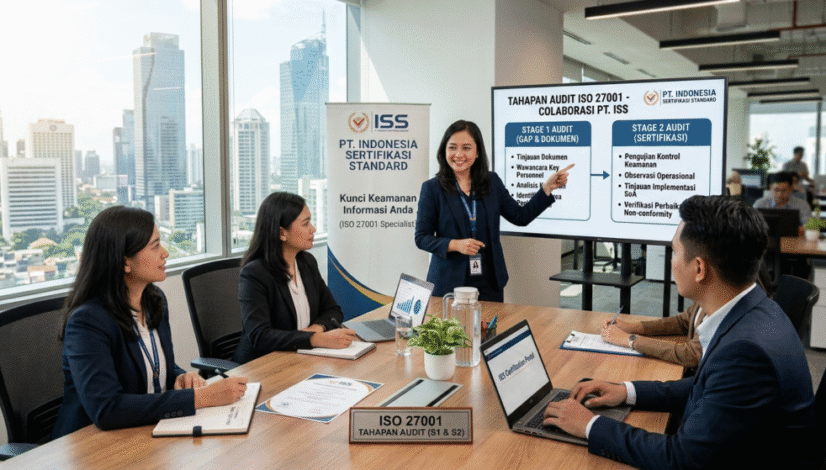
5. Audit Sertifikasi Eksternal (Stage 1 & Stage 2)
- Audit Stage 1 — auditor eksternal meninjau kelengkapan dokumentasi dan kesiapan organisasi.
- Audit Stage 2 — auditor menilai penerapan ISMS secara aktual di lapangan, termasuk wawancara staf dan pemeriksaan bukti implementasi.
6. Penerbitan Sertifikat
Setelah temuan (jika ada) ditutup, lembaga sertifikasi menerbitkan sertifikat ISO 27001 yang diakui, idealnya dengan akreditasi UAF (United Accreditation Foundation) atau KAN (Komite Akreditasi Nasional) agar memiliki kredibilitas dan pengakuan internasional melalui skema IAF.
Untuk rincian biaya dan paket jasa pengurusan sesuai skala perusahaan Anda, silakan lihat halaman harga jasa sertifikasi ISO di Sertifikasi-ISO.id.
Mengapa Memilih PT Indonesia Sertifikasi Standard sebagai Perusahaan Pengurusan ISO 27001?
PT Indonesia Sertifikasi Standard (PT ISS) mendampingi proses sertifikasi ISO 27001 dari tahap gap analysis hingga audit sertifikasi, dengan pendekatan yang disesuaikan dengan skala dan kompleksitas sistem TI setiap klien. Studi kasus implementasi ISMS di berbagai sektor dapat dilihat pada blog studi kasus sertifikasi ISO murah, sementara perbandingan skema sertifikasi dan regulasi terkait dibahas di blog sertifikasi Indonesia.
Referensi standar resmi dapat dipelajari lebih lanjut melalui situs ISO.org dan Badan Standardisasi Nasional BSN.
FAQ Seputar Perusahaan Pengurusan ISO 27001
1. Berapa lama proses sertifikasi ISO 27001 berlangsung?
Umumnya 3–6 bulan, tergantung kesiapan dokumentasi dan kompleksitas sistem TI perusahaan.
2. Apakah audit Stage 1 dan Stage 2 dilakukan pada waktu yang sama?
Tidak selalu. Audit Stage 1 biasanya dilakukan lebih dulu untuk memastikan kesiapan dokumen, baru dilanjutkan Stage 2 setelah kesenjangan diperbaiki.
3. Apa risiko jika audit menemukan ketidaksesuaian (non-conformity)?
Perusahaan diberi waktu untuk melakukan tindakan perbaikan (corrective action) sebelum sertifikat diterbitkan; temuan mayor dapat menunda penerbitan sertifikat.
4. Apakah sertifikat ISO 27001 wajib memiliki akreditasi KAN/UAF?
Tidak wajib secara hukum, namun akreditasi KAN/UAF memberi kredibilitas lebih tinggi karena diakui dalam skema internasional IAF (Members of IAF).
5. Berapa masa berlaku sertifikat ISO 27001?
Sertifikat berlaku 3 tahun, dengan audit pengawasan (surveillance audit) setiap tahun untuk menjaga validitasnya.
Call to Action
Butuh pendampingan proses dan audit sertifikasi ISO 27001 yang efisien dan sesuai standar? Konsultasikan kebutuhan ISMS perusahaan Anda bersama PT Indonesia Sertifikasi Standard:
📍 Gedung STC Senayan Lantai 3 #181
Jl. Asia Afrika Pintu IX, Gelora Senayan
Jakarta Pusat 10270, DKI Jakarta
📞 Telp: 021.5793.0507
📱 WA/HP: 0821.1352.1977
✉️ Email: iss.isosertifikasi@gmail.com
Visit Web kami di: www.sertifikasi-iso.id | www.iso-sertifikasi.id | www.sertifikasiisoindonesia.com
Blog kami:sertifikasiisomurah.blogspot.com | sertifikasiindonesia.wordpress.com