Audit Kontrol Keamanan ISO 27002
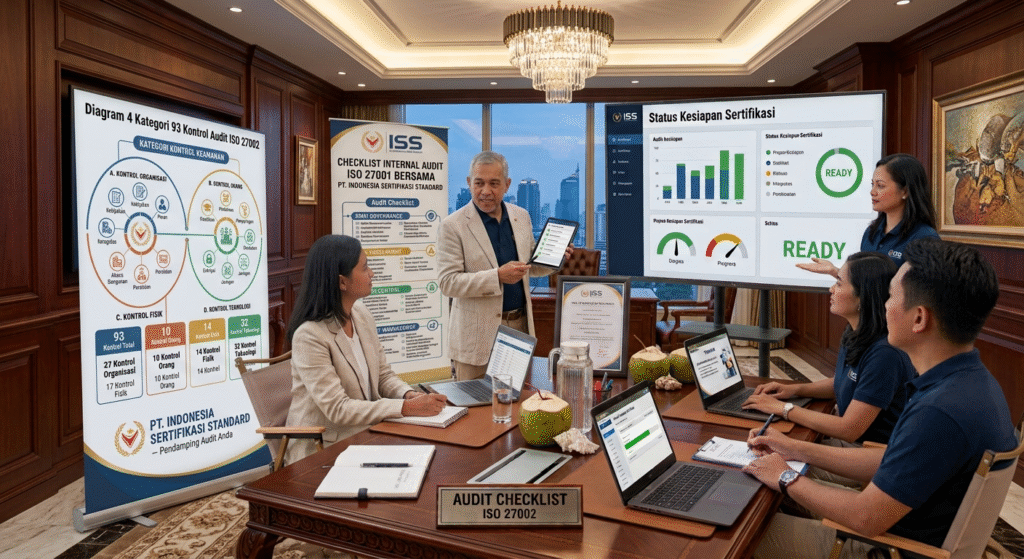
Audit Kontrol Keamanan ISO 27002: Memastikan Penerapan Kontrol Keamanan Informasi Berjalan Efektif
Banyak perusahaan yang telah menerapkan ISO 27001 masih kesulitan memastikan apakah kontrol keamanan informasi yang mereka terapkan benar-benar efektif di lapangan, bukan hanya sekadar tercatat di dokumen. Di sinilah audit kontrol keamanan ISO 27002 berperan penting — sebagai proses verifikasi mendalam terhadap penerapan 93 kontrol keamanan informasi yang menjadi rujukan teknis dari ISO 27001.
Apa Itu ISO 27002 dan Perbedaannya dengan ISO 27001?
ISO/IEC 27002 adalah standar pendukung (code of practice) yang memberikan panduan rinci mengenai cara menerapkan kontrol keamanan informasi, sedangkan ISO/IEC 27001 adalah standar utama yang memuat persyaratan sistem manajemen (ISMS) yang dapat disertifikasi. Dengan kata lain, ISO 27001 menjawab “apa yang harus dipenuhi”, sementara ISO 27002 menjawab “bagaimana cara menerapkannya secara praktis”.
Sejak revisi ISO 27002:2022, struktur kontrol disederhanakan menjadi 4 kategori utama dengan total 93 kontrol:
- Kontrol Organisasi (37 kontrol) — kebijakan, peran, tanggung jawab, manajemen risiko.
- Kontrol Personel (8 kontrol) — screening karyawan, kerahasiaan, pelatihan awareness.
- Kontrol Fisik (14 kontrol) — keamanan ruang server, akses fisik, perlindungan peralatan.
- Kontrol Teknologi (34 kontrol) — kontrol akses, enkripsi, manajemen kerentanan, keamanan jaringan.
Mengapa Audit Kontrol Keamanan ISO 27002 Penting Dilakukan?
- Memverifikasi efektivitas, bukan sekadar kepatuhan dokumen — kontrol yang tercatat dalam Statement of Applicability (SoA) harus dibuktikan berjalan nyata di operasional harian.
- Mengidentifikasi kesenjangan (gap) sebelum audit sertifikasi — menghindari temuan major nonconformity yang dapat menunda penerbitan sertifikat.
- Memastikan kontrol relevan dengan perubahan bisnis dan teknologi — misalnya adopsi cloud, kerja jarak jauh, atau ancaman siber baru yang belum tercakup pada assessment sebelumnya.
- Mendukung kepatuhan regulasi — hasil audit menjadi bukti pendukung kepatuhan terhadap UU PDP dan pedoman keamanan siber BSSN.
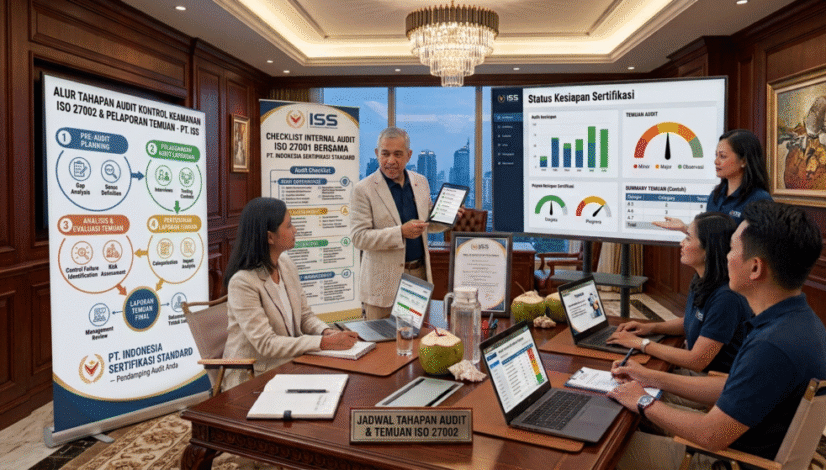
Tahapan Audit Kontrol Keamanan ISO 27002
- Peninjauan Statement of Applicability (SoA) — memastikan kontrol yang dipilih relevan dengan hasil risk assessment terbaru.
- Pemeriksaan bukti implementasi per kategori kontrol — dokumen kebijakan, log sistem, rekaman pelatihan, hingga observasi langsung di lokasi.
- Uji efektivitas kontrol teknis — misalnya pengecekan konfigurasi kontrol akses, enkripsi data, dan manajemen patch/kerentanan.
- Wawancara dengan pemilik proses (control owner) — memverifikasi pemahaman dan konsistensi penerapan kontrol di level operasional.
- Pelaporan temuan dan rekomendasi perbaikan — dikategorikan sebagai major nonconformity, minor nonconformity, atau observasi (OFI).
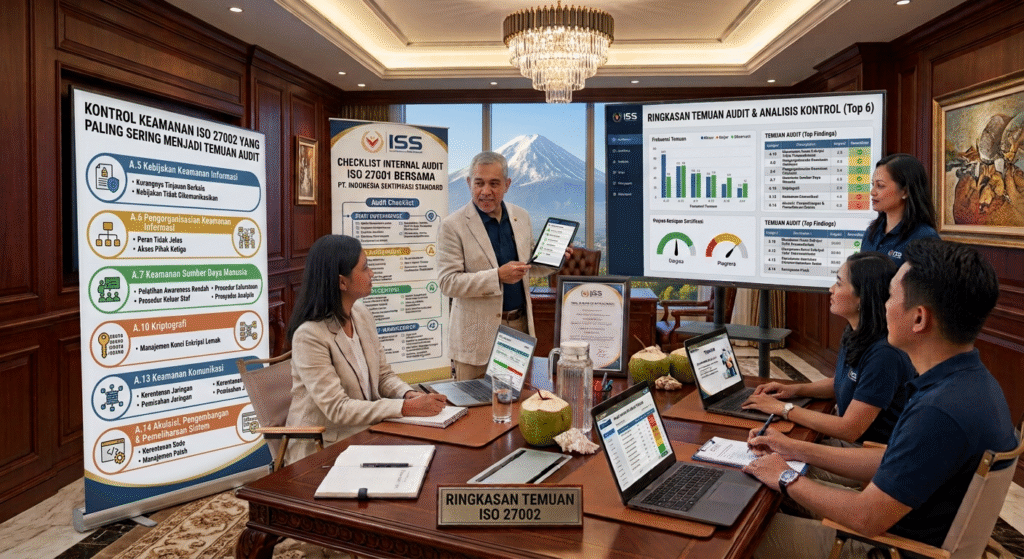
Kontrol yang Paling Sering Menjadi Temuan Audit
Berdasarkan pola umum implementasi ISO 27001/27002, beberapa kontrol yang sering menjadi temuan audit meliputi:
- Manajemen hak akses (access control) yang tidak direview secara berkala.
- Kebijakan penggunaan perangkat pribadi (BYOD) yang belum terdokumentasi dengan jelas.
- Proses manajemen kerentanan (vulnerability management) yang tidak konsisten dijalankan.
- Rekaman pelatihan awareness karyawan yang tidak lengkap atau kedaluwarsa.
- Kontrol keamanan pihak ketiga/vendor (supplier relationship) yang belum dievaluasi secara berkala.
Kesimpulan
Audit kontrol keamanan ISO 27002 dengan Internasional akreditasi (UAF) dan members of IAF adalah langkah strategis untuk memastikan bahwa penerapan ISMS tidak berhenti di atas kertas, melainkan benar-benar melindungi aset informasi perusahaan secara nyata. Dengan audit yang dilakukan secara sistematis terhadap 93 kontrol dalam empat kategori utama, perusahaan dapat lebih siap menghadapi audit sertifikasi sekaligus memperkuat ketahanan terhadap risiko keamanan informasi yang terus berkembang.
FAQ (VIRAL )
Q1: Apa perbedaan audit ISO 27001 dan audit kontrol ISO 27002?
Audit ISO 27001 menilai kesesuaian keseluruhan sistem manajemen (ISMS) terhadap persyaratan standar, sedangkan audit kontrol ISO 27002 berfokus lebih spesifik pada efektivitas penerapan masing-masing dari 93 kontrol keamanan informasi secara teknis dan operasional.
Q2: Berapa jumlah kontrol dalam ISO 27002:2022?
ISO 27002:2022 memuat 93 kontrol yang terbagi ke dalam 4 kategori: kontrol organisasi, personel, fisik, dan teknologi.
Q3: Apakah ISO 27002 bisa disertifikasi secara terpisah dari ISO 27001?
Tidak. ISO 27002 adalah standar panduan implementasi (code of practice), bukan standar yang dapat disertifikasi; sertifikasi hanya berlaku untuk ISO/IEC 27001 sebagai standar sistem manajemen. NIST Cybersecurity Framework — nist.gov, sebagai referensi pembanding kerangka kontrol keamanan internasional
Q4: Seberapa sering audit kontrol keamanan ISO 27002 perlu dilakukan?
Idealnya dilakukan secara berkala minimal setahun sekali sebagai bagian dari internal audit, serta setiap kali terjadi perubahan signifikan pada proses bisnis, teknologi, atau hasil risk assessment.
Q5: Apa dampak jika kontrol keamanan tidak diaudit secara berkala?
Tanpa audit berkala, kesenjangan antara kebijakan dan praktik nyata di lapangan sulit terdeteksi, meningkatkan risiko insiden keamanan informasi dan berpotensi menimbulkan temuan besar saat audit sertifikasi eksternal.
LINK IN – OUT
Internal Link (Link In — ekosistem PT ISS)
- Proses audit sertifikasi ISO 27001 secara menyeluruh → tautkan ke artikel “Proses Audit Sertifikasi ISO 27001” di domain berikut :https://www.iso-sertifikasi.id/jasa-audit-iso-27001-cepat-dan-resmi/. hal ini penting untuk melengkapi topik audit kontrol dengan konteks audit sertifikasi penuh.
- Estimasi biaya jasa audit dan sertifikasi → tautkan ke “Biaya Sertifikasi ISO 27001” di https://sertifikasi-iso.id/biaya-sertifikasi-iso-27001-dan-faktor-yang-mempengaruhi/
- Panduan lengkap klausul ISO 27001:2022 → tautkan ke “Panduan Penerapan ISO 27001:2022” di https://sertifikasi-iso.id/panduan-penerapan-iso-27001-terbaru/
- Badan sertifikasi iso 27001,klik: https://www.sertifikasiisoindonesia.com/badan-sertifikasi-iso-27001-indonesia/
- Pelatihan dan internal audit sebagai persiapan sebelum audit kontrol → tautkan ke “Pelatihan dan Internal Audit ISO 27001” di https://sertifikasiindonesia.wordpress.com/2026/09/12/pelatihan-dan-internal-audit-iso-27001/
- Kaitan kontrol keamanan dengan regulasi UU PDP & BSSN → tautkan ke “Sertifikasi ISO 27001 untuk Keamanan Sistem Informasi” di https://sertifikasiindonesia.wordpress.com/2026/09/11/sertifikasi-iso-27001-untuk-keamanan-sistem-informasi/
- Untuk pemahaman awal iso 27001, klik: https://www.sertifikasiisoindonesia.com/standard-sertifikasi-iso-27001
CTA (CALL TO ACTION)
Pastikan seluruh kontrol keamanan informasi perusahaan Anda benar-benar berjalan efektif, bukan sekadar tercatat di dokumen. PT Indonesia Sertifikasi Standard menyediakan jasa audit kontrol keamanan ISO 27002 secara menyeluruh — mulai dari peninjauan Statement of Applicability, pemeriksaan bukti implementasi, hingga rekomendasi perbaikan sebelum audit sertifikasi ISO 27001 dilaksanakan.
📍 Gedung STC Senayan Lantai 3 #181
Jl. Asia Afrika Pintu IX, Gelora Senayan, Jakarta Pusat 10270, DKI Jakarta
📱 WhatsApp: 0821.1352.1977
✉️ Email: iss.isosertifikasi@gmail.com
Visit Web kami di: www.sertifikasi-iso.id | www.iso-sertifikasi.id | www.sertifikasiisoindonesia.com
Blog kami: sertifikasiisomurah.blogspot.com | sertifikasiindonesia.wordpress.com
Jadwalkan audit kontrol keamanan ISO 27002 untuk perusahaan Anda sekarang.